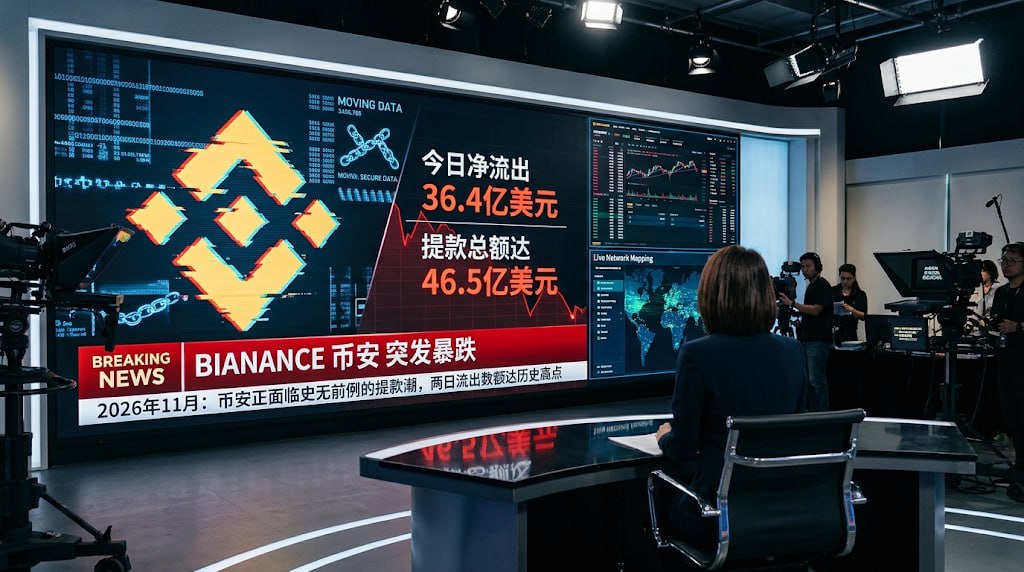
2026年10月底至11月初,全球加密货币市场见证了历史性的一幕。作为全球交易量最大、生态最庞大的加密货币交易所,币安(Binance)不仅遭遇了加密历史上规模最大的网络安全攻击——价值约63亿美元的数字资产被瞬间洗劫,更在随后的几天里面临了堪称“地狱难度”的流动性压力测试。根据链上数据分析平台的最新监控,随着提现服务的全面分批恢复,市场恐慌情绪迎来了总爆发。币安今日的净流出额达到了创纪录的36.4亿美元,单日提款总额更是达到了极其惊人的46.5亿美元。
面对足以令任何一家传统大型商业银行或中小型加密交易所瞬间崩溃、甚至直接宣告破产的双重连环灾难(巨额资金被盗+天量挤兑狂潮),币安凭借深不见底的资金储备、毫无卡顿的底层撮合及钱包调度架构,以及雷霆般的危机公关响应速度,上演了一场“大而不倒”的防线保卫战。这不仅是一场关乎单一企业生死的战役,更是对整个Web3行业信任共识的终极考验。
一、 暗夜惊雷:63亿美元热钱包失窃的技术复盘
这场风暴的起点发生在2026年10月30日凌晨04:05(东八区时间)。当时亚洲市场的大多数交易员和散户仍在沉睡,而大洋彼岸的欧美市场正处于交易活跃期。毫无征兆地,币安的主力热钱包系统突然出现异常的巨额资金流出指令。尽管币安内部署了业界最顶级的实时风控熔断机制,但在短短数分钟内,高达63亿美元的各类加密资产依然被无情且高效地抽干。
被盗资产的流失速度和规模令人窒息。链上数据显示,损失涵盖了市场上最具流动性的核心资产,其中包括约18,270枚比特币(价值约14.4亿美元)、46.7万枚以太坊(价值约10.6亿美元),以及海量锚定美元的稳定币(如USDT、USDC)和部分高流动性山寨币。当攻击发生的消息在社交媒体与各大区块链安全机构的数据看板上爆发时,市场恐慌情绪迅速蔓延,比特币价格一度在重压下狂跌,跌破了此前坚挺的支撑位。
根据外部顶级区块链安全机构(如TRM Labs、Elliptic)与币安内部安全团队的联合逆向工程调查,此次攻击彻底颠覆了外界对“黑客盗币”的传统认知。它并非低级的钓鱼攻击或常规的私钥泄露,而是一场针对底层基础设施的“降维打击”。黑客的初始突破口是一台币安内部高级DevOps工程师的笔记本电脑。通过深度植入隐蔽的零日漏洞(0‑day)木马,攻击者以此为跳板,成功绕过了多重内网防火墙,访问了核心服务容器,并对交易所底层的硬件安全模块(HSM)与多方安全计算(MPC)签名基础设施进行了极为精准的渗透与控制。
更令人脊背发凉的是黑客的耐心、克制与极高的技术素养。他们在获取底层权限后,并未急于动手,而是潜伏了长达37个小时,在暗中进行了无数次无痕迹的模拟与实盘演练。随后,他们极其狡猾地利用了以太坊主网升级后新增的EIP‑7702机制特性。如果按照常规手段,连续发起几十次大额提现必然会在几秒钟内触发币安的异常流向监控并自动锁死通道。但黑客通过EIP‑7702机制,将币安的主力热钱包地址直接原地升级为恶意控制合约“Sweeper B”。在单笔交易、单一区块内,黑客一键打包抽干了所有代币。这种“单区块极速清扫”彻底抹平了风控系统的时间差,堪称黑客攻击史上的教科书级案例。
二、 提款狂潮:36.4亿美元净流出的“终极压力测试”
黑客攻击引发的信任危机是呈几何级数放大的。在币安切断受污染的签名机、重新部署零地址授权,并于11月1日宣布分阶段恢复提现服务后,市场对中心化交易所(CEX)由来已久的恐惧感彻底爆发。无数散户和机构投资者为了规避潜在的平台破产风险,疯狂发起提现请求,引发了史无前例的“挤兑潮”。
最新链上监控数据显示,在提现通道全面开放的首个24小时内,币安平台承受了令人窒息的资金抽离。今日提款总额达到了惊人的46.5亿美元。即便扣除部分逆向流入的抄底资金和做市商注资,单日净流出依然高达36.4亿美元。这是什么概念?2022年FTX交易所崩溃前夕,其面临的日均资金流出也不过数十亿美元,最终因挪用用户资金导致流动性彻底枯竭而宣告破产,令无数投资者血本无归。
然而,在这场被业内称为“终极压力测试”的提款狂潮中,币安的系统表现出了令人难以置信的韧性和深度。面对每秒数万笔并发的链上转账请求,币安的撮合引擎和冷热钱包调度系统没有出现任何服务器宕机或长时间卡顿。冷钱包中的海量储备金被有条不紊地调拨至新的安全热钱包以满足用户提取。
更重要的是,高达46.5亿美元的提款全部被100%刚性兑付。没有一笔提款因为“平台流动性不足”、“资金盘点”或“系统维护”等借口被拒绝或无限期拖延。这种用真金白银硬扛下来的技术与资金底气,成为了安抚市场恐慌情绪的最强稳定器。业内资深分析师普遍认为,能够面不改色地扛过如此恐怖规模的单日净流出,币安实际上已经用最硬核、最直白的方式向全世界证明了其100%储备金的真实性,粉碎了外界关于其挪用用户资产的谣言。
三、 国家级黑客的魅影与跨国执法追捕
面对这起涉案金额巨大、影响极其恶劣的案件,国际执法力量迅速启动了最高级别的响应机制。美国联邦调查局(FBI)、特勤局以及多国网络犯罪打击部门联合展开了跨国溯源调查。
根据TRM Labs等顶尖情报机构的链上图谱分析,此次攻击的战术动作、洗钱混币路径(如使用特定的跨链桥和隐私网络)以及恶意代码特征,高度指向了由朝鲜官方在背后支持的著名国家级黑客组织“TraderTraitor”(该组织隶属于臭名昭著的Lazarus Group)。
Lazarus Group长期以来一直将全球防守薄弱的加密货币交易所和DeFi协议视为补充国家外汇储备的“免费提款机”。此前,该组织曾主导了包括Ronin Network(6.2亿美元被盗)、Harmony Horizon Bridge等在内的多起惊天大案。此次他们将矛头直指防守最为严密的币安,无疑是其近年来策划的最具野心、技术投入最为庞大的一次定点爆破。这也意味着,币安和整个加密安全行业面对的不再是追求炫技的散兵游勇,而是具备国家级情报搜集能力和顶级网络战水平的军工级黑客。
四、 雷霆反击:30亿冻结与全额赔付的“币安担当”
在危机爆发的黄金24小时内,币安管理层并没有选择像过往一些倒闭的交易所那样含糊其辞、拔网线或是直接跑路,而是打出了一套堪称危机公关教科书的资产保全与赔付组合拳。
首先是与时间赛跑的链上拦截。币安迅速与Tether、Circle等稳定币发行方以及全球各大中心化交易平台取得联系。在极短的时间内,各方协同作战,于链上成功拦截并冻结了约30亿美元的受影响资产(主要为USDT和USDC)。这一举动犹如釜底抽薪,直接将实际流失的资金规模缩减了一半,彻底打乱了黑客通过中心化渠道变现的计划。
紧接着,币安联席首席执行官Richard Teng与何一接连发布公开声明,给处于极度恐慌中的市场注入了一剂强心针。他们向全球数亿用户做出了最核心的承诺:“用户资产绝对安全,绝不会让用户承担一分钱的损失。”币安宣布立即动用“用户安全资产基金”(SAFU)及公司自有资金,全额弥补本次事件中被盗的全部财务损失。
根据披露的内部数据,为了应对这笔高达63.4亿美元的惊天窟窿,币安展现出了令人胆寒的财力。截至目前,超过50亿美元等值的对应代币资产已经通过储备金调拨填补到位。对于剩余的缺口,币安并未选择在二级市场粗暴扫货砸盘(这会引发极端的市场波动),而是通过场外大宗交易(OTC)等隐蔽渠道平稳购买相应代币,以最大程度减少对行情的次生冲击。这种底气,来源于币安在过去几轮牛熊交替中积累的巨额利润——公开数据预估,币安在2021年和2023年的净利润分别高达120亿美元和50亿美元。
五、 重塑共识:Web3基础设施的未竟之战
随着提现狂潮在100%刚性兑付的保障下逐渐趋于平缓,这场涉及金额高达63亿美元的黑天鹅事件正在艰难地落下帷幕。但它留给整个Web3行业和去中心化金融世界的警示,却是振聋发聩且极其深远的。
传统的应用层风控、简单的多签机制,甚至常规的冷热钱包隔离,已经无法抵御国家级黑客组织发起的“降维打击”。随着以太坊等底层协议(如EIP‑7702)的不断迭代与升级,智能合约虚拟机交互层面的复杂性,为黑客提供了更加隐蔽、破坏力更强的攻击矢量。未来,所有的加密基础设施机构,都必须在硬件安全模块(HSM)的绝对物理隔离、零信任架构(ZTA)以及跨链异构签名机制上,建立起更加“变态级”的防御体系。
在此次事件中,币安不仅是一家遭遇重创的受害者,更是整个加密行业信心的最后堡垒。它用超过36.4亿美元的单日刚性净流出兑付,以及63亿美元的全额自掏腰包赔付承诺,向全世界证明了头部加密企业的抗风险能力和责任担当。正如加密社区流传的那句话:“杀不死它的,只会让它更强大。”这场史诗级的攻防战,注定将作为Web3安全发展史上最浓墨重彩的一页被永久铭记。